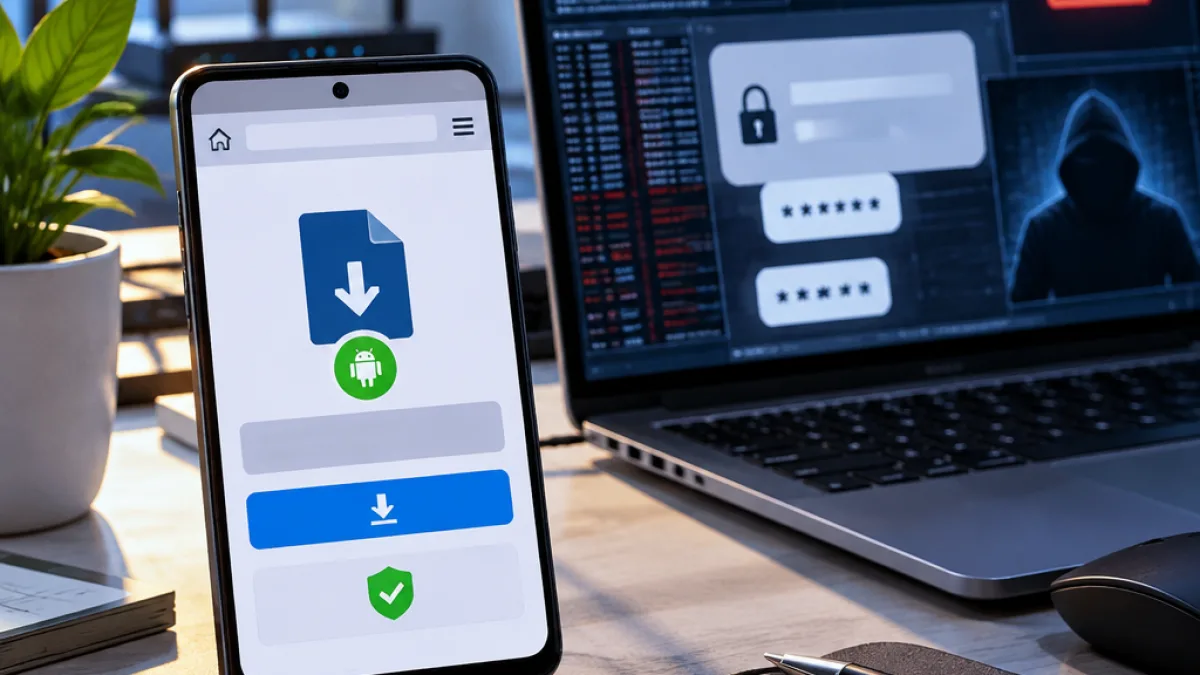
Il CERT-AGID ha individuato un dominio fraudolento che imita il sito dell’Agenzia delle Entrate e invita gli utenti che navigano da smartphone a scaricare un’applicazione Android in formato APK. Il file è riconducibile a Mirax, una famiglia di malware che combina le funzioni di un trojan bancario con quelle di uno strumento per il controllo remoto del dispositivo.
La pagina non viene mostrata indistintamente a tutti i visitatori: secondo l’analisi del CERT-AGID, il contenuto fraudolento viene visualizzato sui dispositivi che utilizzano un identificativo di navigazione mobile. L’obiettivo è sfruttare l’aspetto di un servizio pubblico per convincere l’utente a installare un’applicazione al di fuori dei normali canali di distribuzione Android.
Come opera il malware Mirax
Una volta installato, Mirax può raccogliere credenziali bancarie e altre informazioni sensibili, intercettare SMS e codici OTP e consentire agli attaccanti di interagire da remoto con il dispositivo compromesso. Il malware può inoltre abusare dei servizi di Accessibilità di Android, una funzione legittima del sistema operativo, e sovrapporre schermate contraffatte alle applicazioni autentiche.
Questa tecnica permette di presentare moduli di accesso falsi mentre l’utente ritiene di trovarsi nell’applicazione corretta. In determinate condizioni, il programma può così sottrarre dati di autenticazione o facilitare operazioni bancarie non autorizzate. Il rischio riguarda quindi non soltanto la riservatezza delle informazioni, ma anche la sicurezza delle attività svolte dal telefono.
| Elemento | Funzione osservata |
|---|---|
| Falso sito dell’Agenzia delle Entrate | Induce a scaricare l’APK dannoso |
| Schermata dell’app IO | Presenta il malware come aggiornamento necessario |
| Mirax | Ruba dati, intercetta codici e permette il controllo remoto |
Il falso aggiornamento dell’app IO
La catena di distribuzione prosegue con una schermata che riproduce un aggiornamento dell’app IO. Il messaggio presenta l’installazione dell’APK come indispensabile per continuare a utilizzare il servizio. Nella stessa interfaccia compare anche la dicitura «Verified by Google Play Protect», utilizzata per conferire al download un’apparenza di legittimità, pur trattandosi di una pagina fraudolenta.
L’analisi tecnica del CERT-AGID ha rilevato inoltre componenti nascosti all’interno del pacchetto. Un file con estensione .json contiene un contenuto cifrato con l’algoritmo RC4; la decifratura consente di recuperare tre file DEX, impiegati per nascondere ulteriori parti del codice e rendere più difficile l’analisi del programma.
I segnali da considerare
- Un sito che imita l’Agenzia delle Entrate propone il download diretto di un APK su uno smartphone.
- Una schermata chiede di installare un presunto aggiornamento dell’app IO al di fuori del normale canale dell’applicazione.
- Il messaggio mostra diciture di sicurezza come «Verified by Google Play Protect» per rendere credibile un file distribuito dalla pagina fraudolenta.
La campagna descritta dal CERT-AGID mostra come l’identità visiva di un ente pubblico e di un’applicazione conosciuta possa essere utilizzata per spingere l’utente verso un’installazione non richiesta. Un APK presentato da una pagina web con queste caratteristiche non va considerato un aggiornamento ufficiale: il file può contenere componenti capaci di accedere a dati, messaggi e funzioni sensibili del dispositivo.