Un PIN di quattro cifre configurato con Windows Hello può essere sottoposto a un attacco molto più rapido del previsto se l’aggressore interviene direttamente sull’hardware del computer. È il risultato dello studio «Hello Again: Exploiting Replay Protected Monotonic Counters to Brute-Force Windows Hello PINs», realizzato da ricercatori della Technische Universität Berlin e presentato alla conferenza ACM CCS 2026.
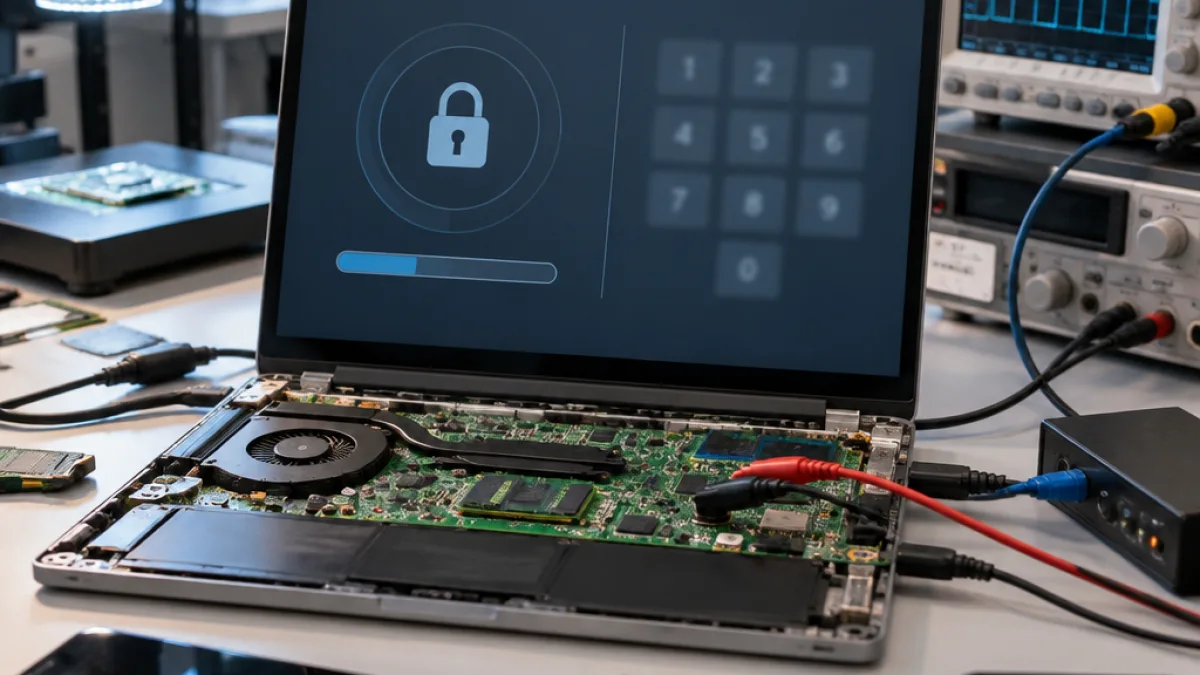
Il lavoro analizza le protezioni che dovrebbero impedire di provare ripetutamente le combinazioni del PIN. In condizioni teoriche, l’insieme delle 10.000 combinazioni richiederebbe circa 69 giorni. L’intervento sul sistema hardware, però, permette di aggirare i meccanismi che rallentano i tentativi e riduce il tempo necessario a circa 40 ore. Il risultato non equivale a una violazione eseguibile via Internet: per applicare la tecnica servono accesso fisico al PC, apertura del dispositivo e apparecchiature elettroniche dedicate.
Il ruolo del TPM nella protezione del PIN
Windows Hello associa il PIN al singolo computer e lo usa per autorizzare l’impiego di materiale crittografico custodito dal Trusted Platform Module 2.0. Il TPM è un requisito hardware di Windows 11 e protegge le chiavi e le operazioni utilizzate durante l’autenticazione. Il PIN, quindi, non funziona come una password tradizionale riutilizzabile indistintamente su più dispositivi.
Una delle difese centrali è la Dictionary Attack Protection, indicata anche come meccanismo anti-hammering. Il TPM registra i tentativi falliti e introduce intervalli di attesa, mentre Windows applica ulteriori restrizioni nella schermata di accesso. Secondo la configurazione predefinita descritta nello studio, dopo 32 errori viene recuperato un tentativo ogni 10 minuti.
| Elemento | Dato riportato nello studio |
|---|---|
| Combinazioni di un PIN a 4 cifre | 10.000 |
| Tempo teorico senza l’aggiramento | Circa 69 giorni |
| Tempo con l’attacco hardware | Circa 40 ore |
| Condizione necessaria | Accesso fisico al computer |
Il problema è nella conservazione dello stato
La ricerca non prende di mira l’algoritmo crittografico del TPM. L’attenzione dei ricercatori si concentra invece sul modo in cui il sistema conserva lo stato dei contatori tra un riavvio e l’altro. Se il numero degli errori potesse essere azzerato spegnendo il computer, sarebbe possibile ripartire continuamente con nuovi tentativi e neutralizzare la protezione anti-hammering.
Le vulnerabilità individuate coinvolgono le memorie flash Winbond e il firmware di alcune piattaforme basate su processori AMD. L’attacco sfrutta proprio la possibilità di intervenire su questi componenti per alterare o aggirare il meccanismo che dovrebbe mantenere validi i contatori anche dopo il riavvio.
Che cosa significa per chi usa Windows Hello
Il dato delle 40 ore descrive una procedura specialistica e non un metodo praticabile da un aggressore remoto. La tecnica richiede che il dispositivo sia nelle mani dell’attaccante, che venga aperto e collegato ad apparecchiature dedicate. Un tentativo di accesso attraverso una rete o un servizio online non viene descritto dalla ricerca come vettore dell’attacco.
- Il bersaglio è il sistema hardware che conserva i contatori dei tentativi, non la crittografia del TPM.
- La tecnica riguarda computer con specifiche memorie flash Winbond e piattaforme AMD interessate dal problema.
- Un PIN Windows Hello di quattro cifre resta protetto dai normali limiti ai tentativi quando non viene alterato lo stato hardware del dispositivo.
Lo studio riporta quindi un limite della catena di protezione hardware su alcune piattaforme, non una compromissione generalizzata di Windows Hello. La differenza tra un attacco remoto e quello descritto dalla Technische Universität Berlin è sostanziale: nel secondo caso è indispensabile il possesso materiale del computer e la possibilità di intervenire sui suoi componenti.