L’attacco informatico che ha colpito diverse catene di supermercati in Francia ha riportato l’attenzione su un rischio che va oltre i sistemi informatici tradizionali: la compromissione degli impianti utilizzati per mantenere la temperatura delle merci. Per questo l’Agenzia per la Cybersicurezza Nazionale richiama gli operatori della grande distribuzione organizzata, della logistica alimentare e della refrigerazione industriale a verificare le proprie infrastrutture e ad adottare misure di mitigazione senza ritardi.
Il rischio per la catena del freddo
Secondo la ricostruzione riportata dall’ACN, l’incidente francese ha coinvolto installazioni obsolete, interfacce amministrative direttamente accessibili da Internet e sistemi di autenticazione non adeguati. Gli aggressori sono riusciti a intervenire da remoto sui cicli di sbrinamento e a modificare parametri operativi degli impianti, con conseguenze sulla conservazione dei prodotti e danni economici per le aziende interessate.
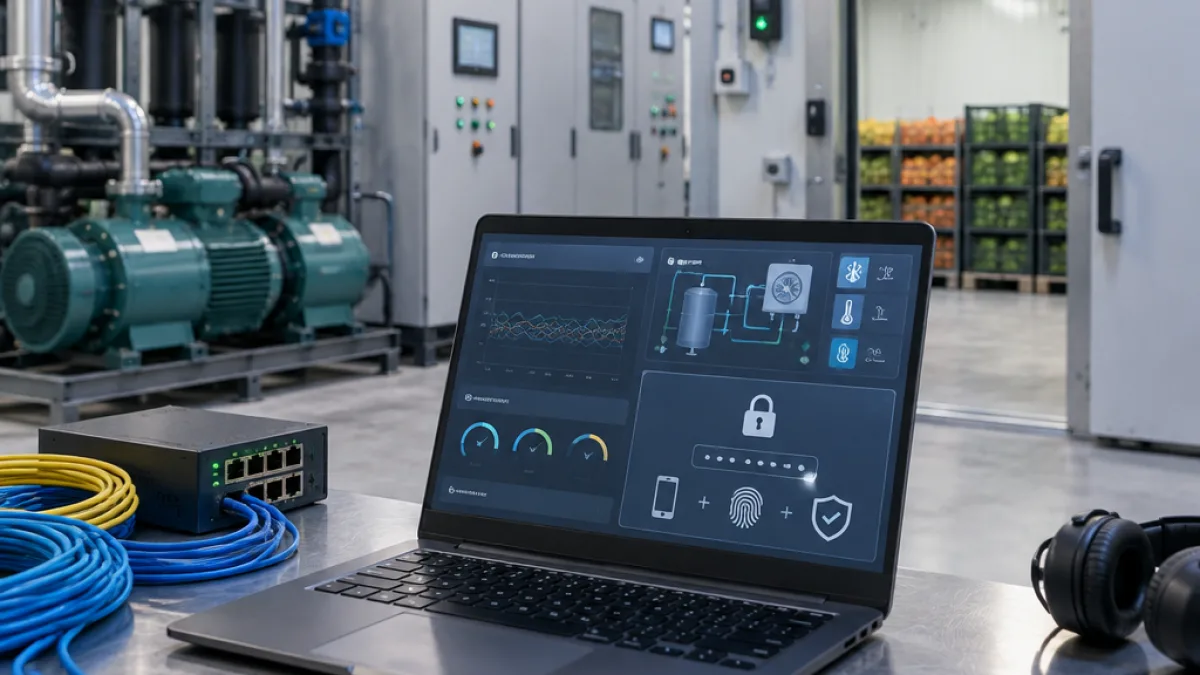
Il problema nasce dall’interazione tra ambienti diversi: le reti informatiche aziendali, le tecnologie operative che controllano gli impianti e le piattaforme SCADA impiegate per supervisione e gestione. Se questi sistemi non sono adeguatamente protetti, un accesso non autorizzato può alterare temperature, programmi di sbrinamento e soglie degli allarmi, fino a compromettere la continuità della refrigerazione.
Le verifiche indicate dall’Agenzia
L’ACN raccomanda di coinvolgere nello stesso programma i responsabili informatici, i gestori degli impianti e i manutentori. L’obiettivo è ricostruire quali dispositivi e servizi siano effettivamente presenti, quali siano raggiungibili dall’esterno e quali accessi siano ancora necessari per la gestione o la teleassistenza.
- censire dispositivi, servizi di teleassistenza e interfacce di controllo;
- rimuovere le esposizioni a Internet che non risultano indispensabili;
- separare le reti informatiche da quelle operative;
- proteggere gli accessi remoti con VPN e autenticazione a più fattori;
- controllare gli account amministrativi e le relative credenziali.
Controlli su configurazioni e continuità operativa
La verifica non dovrebbe fermarsi alla presenza di collegamenti esterni. L’Agenzia indica anche il confronto tra i parametri effettivi degli impianti e le configurazioni autorizzate, insieme all’analisi dei log. Questi controlli possono aiutare a individuare modifiche non previste e a ricostruire eventuali attività anomale sui sistemi di supervisione.
Il richiamo riguarda una filiera nella quale un incidente digitale può produrre effetti materiali: la modifica dei parametri di funzionamento non coinvolge soltanto dati o applicazioni, ma può incidere sulla conservazione delle merci e sulla capacità di proseguire le attività. Per gli operatori, la protezione della catena del freddo richiede quindi coordinamento tra sicurezza informatica, manutenzione degli impianti e procedure di continuità operativa.
L’ACN invita infine le organizzazioni interessate a mantenere monitorati gli ambienti IT e OT e a gestire le segnalazioni secondo i propri obblighi e le procedure di sicurezza. L’attacco francese non viene presentato come un incidente avvenuto in Italia, ma come un caso che evidenzia la necessità di intervenire sulle esposizioni e sugli accessi prima che un impianto industriale possa essere controllato da soggetti non autorizzati.