GSMA Open Gateway amplia la propria presenza in Italia con l’ingresso di iliad e Fastweb + Vodafone. Il progetto, al quale partecipavano già TIM e WINDTRE, riunisce ora i quattro principali operatori del mercato italiano delle telecomunicazioni con l’obiettivo di fornire alle imprese strumenti comuni per la prevenzione delle frodi digitali e per il controllo dell’identità degli utenti.
L’annuncio è arrivato da GSMA il 16 novembre 2026. L’iniziativa si basa su interfacce di programmazione delle applicazioni, le cosiddette API, che consentono alle aziende di collegare i propri processi di registrazione, accesso e valutazione del rischio alle funzionalità delle reti mobili. L’intento è rendere disponibili verifiche più uniformi, senza affidarsi esclusivamente alle informazioni inserite dagli utenti durante la creazione o l’utilizzo di un account.
Tre strumenti per i controlli digitali
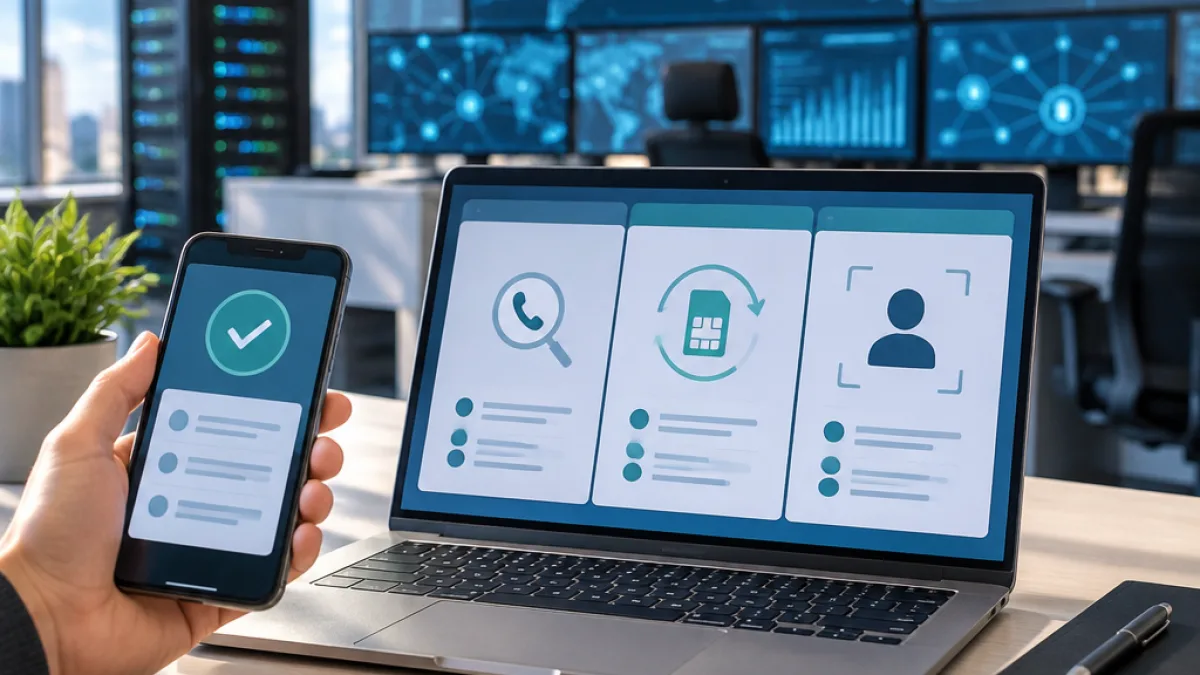
La prima fase del progetto italiano comprende tre API standardizzate da GSMA: Number Verification, SIM Swap e KYC Match. Le imprese potranno integrarle nei propri sistemi per effettuare controlli collegati al numero telefonico, alla carta SIM e alla corrispondenza tra i dati del cliente e quelli utilizzati nei processi di identificazione.
| API | Ambito indicato da GSMA |
|---|---|
| Number Verification | Verifica collegata al numero telefonico |
| SIM Swap | Individuazione di possibili cambi recenti della SIM |
| KYC Match | Controllo della corrispondenza nell’identificazione del cliente |
Questi strumenti possono essere utilizzati durante la registrazione a un servizio, nella fase di autenticazione o quando un’azienda deve valutare se una richiesta presenta elementi di rischio. GSMA presenta quindi Open Gateway come un’infrastruttura destinata soprattutto a banche, piattaforme digitali e altri servizi che devono verificare l’identità dei propri utenti, anche se il testo dell’annuncio non indica un elenco specifico di aziende aderenti né i singoli servizi che adotteranno le API.
Il contesto delle frodi in Italia
Il progetto arriva in un contesto nel quale le frodi digitali continuano a rappresentare un problema per il settore finanziario. Secondo il rapporto CERTFin 2026 sulla sicurezza e sulle frodi informatiche nel comparto bancario italiano, pubblicato a maggio, il valore dei tentativi rilevati supera 600 milioni di euro. La cifra comprende anche le frodi bloccate e, proprio per questo, non coincide con le perdite effettivamente subite.
Lo stesso rapporto attribuisce alla manipolazione del cliente l’81% delle frodi effettive ai danni della clientela al dettaglio. Il dato evidenzia il ruolo di tecniche che spingono la vittima a compiere volontariamente un’azione, come fornire informazioni o autorizzare un’operazione. In questo scenario, i controlli basati sulla rete possono aggiungere un ulteriore elemento di valutazione accanto ai sistemi di autenticazione già adottati dai servizi.
Un’adozione che coinvolge i principali operatori
Prima dell’ampliamento annunciato il 16 novembre, TIM e WINDTRE avevano già avviato il percorso con il lancio delle prime API. L’adesione di iliad e Fastweb + Vodafone porta nel progetto i quattro principali operatori italiani, rendendo potenzialmente più esteso l’accesso delle imprese a verifiche fondate sui dati della rete mobile.
- iliad e Fastweb + Vodafone entrano in GSMA Open Gateway in Italia;
- TIM e WINDTRE avevano già avviato il progetto;
- la prima fase riguarda Number Verification, SIM Swap e KYC Match;
- le API sono destinate ai processi aziendali di registrazione, autenticazione e prevenzione delle frodi.
Il rapporto CERTFin indica inoltre che l’84% dei 31 istituti rispondenti alla domanda sugli investimenti considera le soluzioni antifrode tra le priorità per il biennio successivo. Questa percentuale riguarda le tecnologie antifrode nel loro complesso e non soltanto le API di GSMA Open Gateway. Per gli utenti finali, l’eventuale impiego concreto dipenderà quindi dalle singole imprese e dai servizi che decideranno di integrare i controlli nella propria infrastruttura.