Un errore nella digitazione dell’indirizzo di un servizio di intelligenza artificiale può portare molto più lontano di una semplice pagina inesistente. Una ricerca pubblicata da Island il 12 novembre 2026 ha individuato 186 domini contraffatti riconducibili a 27 marchi, tra cui ChatGPT, Claude e DeepSeek. Secondo l’analisi, una parte di questi indirizzi è collegata a campagne capaci di distribuire malware, modificare le ricerche del browser o indirizzare gli utenti verso ulteriori pagine fraudolente.
Island ha definito il fenomeno «TypoPrompting»: il punto di partenza sono indirizzi web molto simili a quelli autentici, ottenuti introducendo errori di battitura o variazioni difficili da notare. Il problema, sottolinea la ricerca firmata dal ricercatore Oleg Zaytsev, non riguarda una vulnerabilità nei modelli di intelligenza artificiale. A essere sfruttata è piuttosto la fiducia degli utenti nei servizi che cercano di raggiungere e nella grafica delle pagine che incontrano.
Una catena che parte dal browser
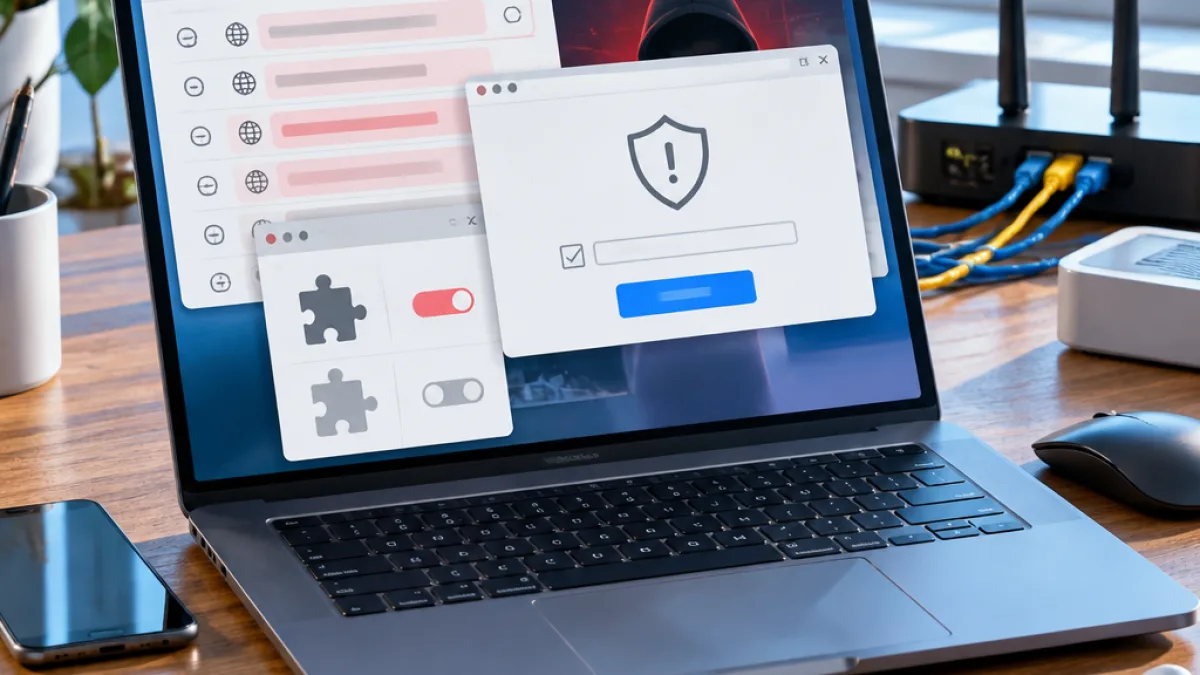
Il dominio falso non rappresenta necessariamente il punto finale dell’attacco. L’indagine collega un sito che imitava Claude a 211 domini di ingresso, mostrando una rete di passaggi in cui domini parcheggiati, sistemi pubblicitari e pagine di controllo apparentemente legittime possono servire a spostare il traffico. In alcuni casi la pagina propone una procedura di verifica contraffatta associata a Cloudflare: la campagna, chiamata ClickFix, nasconde comandi PowerShell dietro l’operazione richiesta all’utente.
Il rapporto cita inoltre Net Guard, un’applicazione distribuita tramite Microsoft Store che risultava firmata da Microsoft ma conteneva funzionalità malevole in grado di controllare il browser. Il caso mostra come la presenza in un negozio digitale e una firma apparentemente affidabile non siano, da sole, una garanzia sufficiente sull’autenticità di un programma.
| Elemento individuato | Dati della ricerca |
|---|---|
| Domini contraffatti | 186 |
| Marchi dell’IA coinvolti | 27 |
| Estensioni Chrome associate | 30 |
| Utenti dichiarati dalle estensioni ancora elencate | 972.000 |
Estensioni e ricerche dirottate
Un altro segmento dell’ecosistema individuato da Island riguarda 30 estensioni per Chrome associate al dirottamento delle ricerche. Tredici risultavano già rimosse, mentre le 17 ancora elencate mostravano complessivamente 972.000 utenti dichiarati. Island precisa però che questo dato non equivale al numero di dispositivi infetti: indica soltanto la platea riportata dalle estensioni e non permette di confermare quante persone siano state effettivamente compromesse.
- Gli indirizzi falsi imitano servizi di intelligenza artificiale conosciuti.
- Le pagine ClickFix usano verifiche contraffatte per nascondere attività malevole.
- Applicazioni e componenti aggiuntivi del browser possono diventare il passaggio successivo della compromissione.
Un mercato organizzato del traffico
Nel quadro ricostruito dalla ricerca, i falsi domini non sono episodi isolati ma componenti di un sistema organizzato per acquistare, filtrare e ridistribuire il traffico web. Gli utenti possono essere spostati da un indirizzo all’altro fino a raggiungere una pagina che propone un programma, un’estensione o una procedura di verifica. La combinazione tra nomi molto simili agli originali, marchi riconoscibili e strumenti normalmente considerati affidabili rende più difficile distinguere il percorso legittimo da quello costruito per la compromissione.
Per le aziende, Island evidenzia la necessità di controllare l’intera catena che collega il browser, gli strumenti di installazione e l’esecuzione dei programmi, invece di concentrarsi soltanto sul singolo dominio. Per gli utenti, il rapporto conferma che l’accesso a ChatGPT, Claude, DeepSeek e agli altri servizi deve passare da indirizzi verificati: il nome del marchio nella pagina o la presenza di un’applicazione in un negozio digitale non bastano a dimostrarne l’autenticità.